Горячий кошелек работает на устройстве, подключенном к интернету, поэтому подходит для переводов, торговли и взаимодействия с DeFi. Холодный кошелек изолирует приватные ключи от сети и лучше защищает долгосрочные накопления, но требует больше действий при отправке средств. На практике безопаснее не выбирать один вариант, а разделить криптовалюту: операционный остаток держать в горячем кошельке, основную сумму — в холодном.
Самой криптовалюты внутри кошелька нет. Монеты и токены учитываются в блокчейне, а кошелек управляет приватными ключами, с помощью которых владелец подписывает транзакции. Поэтому безопасность хранения зависит не столько от интерфейса приложения или корпуса устройства, сколько от того, где создаются и используются ключи, кто имеет к ним доступ и можно ли восстановить кошелек после поломки или потери носителя.
Универсально лучшего кошелька не существует. Решение для ежедневных переводов может оказаться неудобным для многолетнего хранения, а аппаратное устройство не устранит риск, если владелец подпишет вредоносную операцию или раскроет seed-фразу. Выбирать нужно одновременно по сценарию использования, модели управления ключами и собственным возможностям обеспечить резервное копирование.
Что именно хранит криптовалютный кошелек
Криптовалютный кошелек хранит или контролирует данные, необходимые для управления активами в блокчейне. Приватный ключ позволяет создавать цифровую подпись и распоряжаться средствами, а публичный адрес используется для получения перевода. Публичным адресом можно делиться, приватный ключ передавать нельзя.
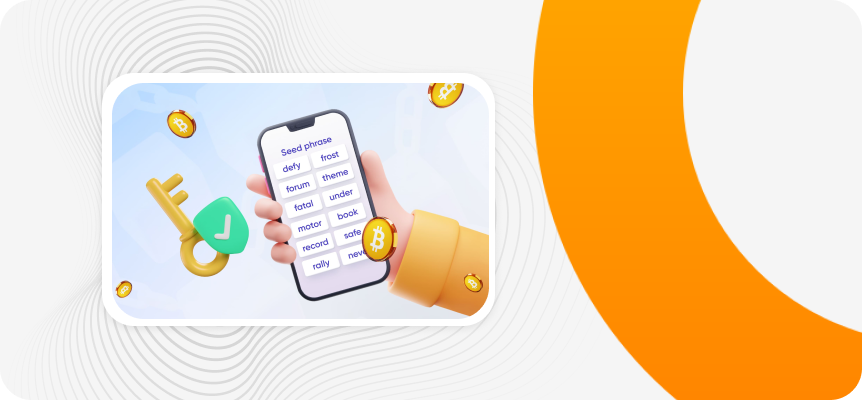
Большинство современных некастодиальных кошельков при настройке создают seed-фразу — последовательность слов, из которой могут быть получены ключи и адреса. Стандарт BIP-39 предусматривает мнемонические фразы длиной 12, 15, 18, 21 или 24 слова; конкретный кошелек обычно предлагает один или два варианта. Seed-фраза не равна отдельному приватному ключу: она служит исходным секретом для восстановления иерархии ключей. (BIP-39)
Пароль приложения и PIN-код аппаратного устройства выполняют другую задачу. Они ограничивают локальный доступ, но обычно не заменяют seed-фразу. Если посторонний получил фразу восстановления, смена пароля приложения не вернет контроль: злоумышленник может импортировать секрет в совместимый кошелек и подписывать транзакции со своего устройства.
Что такое горячий кошелек и для чего он подходит
Горячий криптокошелек — это кошелек, приватные ключи которого используются в среде с доступом к интернету. К этой категории относятся мобильные и десктопные приложения, браузерные расширения и веб-решения. Главный признак — не формат программы, а присутствие ключей на подключенном устройстве во время работы.
Горячий кошелек позволяет быстро получить адрес, проверить баланс, подписать перевод или подключиться к децентрализованному приложению. Отдельное устройство для каждой операции не требуется, поэтому такой формат удобен для регулярных платежей, обменов, торговли и работы с Web3-сервисами.
За удобство приходится принимать более широкую поверхность атаки. Вредоносная программа может попытаться прочитать данные кошелька, подменить адрес получателя или вмешаться в момент, когда ключ уже разблокирован. Пользователь также может открыть поддельный сайт, установить фальшивое расширение или одобрить смарт-контракт с опасными разрешениями.
Шифрование, биометрия и пароль снижают часть рисков, но не превращают подключенное устройство в холодное хранилище. Если зараженная система видит расшифрованные данные либо управляет интерфейсом, локальная защита может оказаться недостаточной.
Как работает холодное хранение криптовалюты
Холодный кошелек хранит и использует приватные ключи вне постоянно подключенной к интернету среды. Сеть по-прежнему нужна, чтобы узнать баланс, сформировать операцию и передать ее в блокчейн, однако секретный ключ не должен попадать на онлайн-устройство.
Типичный сценарий выглядит так: приложение на компьютере или смартфоне формирует неподписанную транзакцию, отдельное устройство проверяет ее параметры и создает подпись, а приложение отправляет подписанные данные в сеть. Принцип раздельной подготовки, подписи и публикации транзакции описан в документации Bitcoin для офлайн-кошельков. (Bitcoin Developer Guide)
Аппаратные кошельки
Аппаратный кошелек — специализированное устройство для генерации и хранения ключей, а также подтверждения операций. Он может подключаться по USB, Bluetooth или NFC, но само подключение еще не означает, что ключ становится доступен компьютеру или телефону. В корректно реализованной схеме устройство получает данные транзакции и возвращает подпись, не раскрывая приватный ключ.
Аппаратный кошелек не обеспечивает абсолютную защиту. Зараженный компьютер способен подменить реквизиты подготовленной операции, поэтому адрес, сумму и сеть нужно сверять на доверенном экране самого устройства. Подписание вредоносного разрешения для смарт-контракта также может привести к потере токенов, хотя ключ физически не покидал кошелек.
Офлайн-устройства и бумажные носители
Холодное хранилище можно организовать на компьютере или смартфоне, который никогда не подключается к сети. Онлайн-устройство формирует операцию, офлайн-система подписывает ее, а данные переносятся через QR-код или съемный носитель. Такой вариант дает больше контроля, но требует технической дисциплины и безопасной первоначальной настройки.
Бумажный кошелек содержит напечатанный или записанный секрет. Он не подвержен удаленному взлому, однако может сгореть, выцвести, намокнуть или попасть в чужие руки. Опасность возникает и на этапе генерации: если ключ создан на зараженном онлайн-устройстве, бумага не исправит уже произошедшую компрометацию. Для новичка современный аппаратный кошелек обычно практичнее самостоятельно созданного бумажного решения.
Чем горячий кошелек отличается от холодного
Основное различие заключается в среде, где находится и используется приватный ключ. Остальные свойства — скорость доступа, цена, сложность резервирования и набор угроз — следуют из этой разницы.
| Критерий | Горячий кошелек | Холодный кошелек |
|---|---|---|
| Работа с ключом | На устройстве с доступом к интернету | В изолированной среде или специализированном устройстве |
| Частые операции | Удобен для переводов, торговли и DeFi | Требует дополнительного подтверждения или переноса данных |
| Онлайн-угрозы | Выше риск фишинга, вредоносного ПО и кражи данных | Ключ лучше изолирован, но опасные операции все равно можно подписать |
| Физические риски | Потеря телефона или компьютера, доступ постороннего | Кража, повреждение или утрата устройства и резервной копии |
| Стоимость | Многие приложения распространяются бесплатно | Аппаратное устройство нужно покупать |
| Оптимальный сценарий | Операционный баланс и регулярные действия | Долгосрочное хранение основной суммы |
Холодный кошелек безопаснее против удаленной кражи ключа, но не защищает от любой ошибки владельца. Горячий кошелек рискованнее как среда хранения, однако небольшая сумма и аккуратная работа с отдельного устройства позволяют ограничить возможный ущерб.
Горячий и холодный — не то же самое, что кастодиальный и некастодиальный
Классификация на горячие и холодные кошельки описывает подключение ключей к сети. Разделение на кастодиальные и некастодиальные решения отвечает на другой вопрос: кто контролирует приватный ключ.
В некастодиальном кошельке ключи находятся у пользователя. Владелец самостоятельно подписывает транзакции и отвечает за сохранность seed-фразы. Разработчик приложения обычно не может восстановить секрет после его потери.
В кастодиальной модели ключами управляет сервис, а пользователь входит в учетную запись по паролю и другим средствам аутентификации. Баланс на централизованной площадке поэтому нельзя автоматически считать личным горячим кошельком: пользователь может вообще не иметь приватного ключа от адреса, где учитываются активы. Возможность восстановить пароль через поддержку сопровождается зависимостью от правил, технической устойчивости и доступности сервиса.
Обе классификации могут пересекаться. Личный мобильный кошелек бывает горячим и некастодиальным, серверное хранилище сервиса — горячим и кастодиальным, а офлайн-резервы организации — холодными и кастодиальными. При выборе нужно отдельно выяснять, подключен ли ключ к интернету и кто фактически способен подписать перевод.
Где лучше хранить криптовалюту
Для регулярных операций подходит горячий некастодиальный кошелек с суммой, потеря которой не разрушит весь портфель. Его можно использовать для переводов, обмена и подключения к приложениям, не открывая этим сервисам доступ к основному хранилищу.
Криптовалюту, которую не планируется тратить в ближайшее время, рациональнее перевести в холодный кошелек. Универсальной границы «крупной суммы» нет: она зависит от финансового положения владельца и возможного ущерба. Практический критерий проще — если потеря баланса будет существенной, защита должна опираться на изоляцию ключа, проверенную резервную копию и предварительно протестированное восстановление.
Рабочая схема напоминает разделение денег между повседневным кошельком и сейфом:
- горячий кошелек содержит средства для ближайших операций;
- холодный кошелек используется для основного резерва;
- отдельный горячий кошелек можно выделить для новых или малоизвестных Web3-приложений;
- после накопления лишнего операционного остатка средства переводятся в холодное хранилище.
Процентное соотношение задавать бессмысленно: одному пользователю достаточно недельного объема переводов, другому нужен постоянный запас для торговли. Размер горячего баланса следует определять по ожидаемым операциям, а не по чужой формуле.
Как настроить хранение без типичных ошибок
Безопасная схема начинается до первого перевода. Необходимо проверить, поддерживает ли кошелек нужный актив и конкретную сеть. Одинаковое название токена не гарантирует совместимость адресов и сетей, а ошибка при выводе может потребовать сложного восстановления или привести к потере средств.
Подготовка кошелька
Приложение следует скачивать с официального сайта разработчика или из подтвержденной страницы магазина приложений. Аппаратное устройство безопаснее приобретать у производителя либо указанного им продавца. Предварительно заполненная карточка с seed-фразой, просьба использовать готовый PIN-код или следы вмешательства в упаковку — причины прекратить настройку.
Seed-фразу нужно создавать средствами самого кошелька и записывать в исходном порядке. Фотография, скриншот, облачная заметка, письмо самому себе и файл на компьютере превращают офлайн-секрет в цифровую копию, доступную для удаленной атаки. Ethereum.org также предупреждает, что скриншоты секретов могут автоматически синхронизироваться с облаком. (Ethereum.org)
Резервная копия должна пережить потерю основного устройства, но не быть легко доступной посторонним. Для значимого баланса разумно исключить единственную точку отказа: хранить защищенные копии в разных физических местах, не подписывая их так, чтобы случайный человек сразу понял назначение.
Первый перевод и дальнейшая работа
Сначала отправляют небольшую тестовую сумму. После подтверждения поступления проверяют, что кошелек показывает актив в правильной сети и позволяет сформировать обратную транзакцию. Тест особенно полезен при первом использовании нового устройства, адреса или блокчейна.
Перед каждым переводом необходимо сверять сеть, актив, адрес и сумму. Нескольких первых символов адреса недостаточно: вредоносные программы и атаки с похожими адресами рассчитаны именно на беглую проверку. На аппаратном кошельке реквизиты сравнивают с данными на его собственном экране.
Возможность восстановления нужно проверить заранее, пока на адресе нет основной суммы. Тест проводят по инструкции выбранного кошелька в безопасной среде. Такая проверка обнаруживает ошибки в записи слов, их порядке, дополнительной passphrase и процедуре восстановления до того, как резервная копия понадобится в аварийной ситуации.
Практичная модель хранения: доступная сумма отдельно от резерва
Выбор между горячим и холодным криптокошельком не должен сводиться к поиску единственного приложения на все случаи. Горячее хранение решает задачу быстрого доступа, холодное — задачу изоляции ключей. Совмещение этих инструментов ограничивает ущерб: компрометация операционного кошелька не открывает прямой доступ к основному резерву.
Холодное хранение оправдано только тогда, когда владелец способен сохранить seed-фразу, проверить реквизиты на устройстве и восстановить доступ. Если резервная копия лежит в облаке или никто не знает, как ею воспользоваться, аппаратный кошелек создает видимость защиты, а не устойчивую систему.
Начать можно с простой инвентаризации: какие активы хранятся, в каких сетях они выпущены, как часто понадобятся и кто контролирует ключи. После этого для каждой суммы определяется роль — расходы, активная работа или резерв. Кошелек выбирают под эту роль, а не по популярности бренда или количеству функций.
FAQ
Можно ли получать криптовалюту на холодный кошелек, не подключая устройство?
Да. Для получения перевода достаточно ранее проверенного публичного адреса. Подключение устройства требуется для создания нового адреса в некоторых конфигурациях или для подписи исходящей транзакции, но не для записи входящего перевода в блокчейне.
Что произойдет, если аппаратный кошелек потеряется или сломается?
При наличии корректной seed-фразы доступ обычно можно восстановить на совместимом устройстве или в подходящем программном кошельке. Потеря корпуса не означает потерю активов, поскольку они учитываются в блокчейне. Если утрачены и устройство, и единственная резервная копия, восстановление может оказаться невозможным.
Можно ли превратить горячий кошелек в холодный?
Установка того же приложения на отключенное устройство сама по себе не гарантирует холодное хранение. Ключ должен быть безопасно создан в офлайн-среде, не переноситься на подключенные устройства и использоваться через корректную схему офлайн-подписи. Если seed-фраза уже вводилась на зараженном или постоянно подключенном устройстве, ее нельзя считать надежным холодным секретом.
Нужна ли двухфакторная аутентификация для личного кошелька?
Двухфакторная аутентификация полезна для кастодиальных сервисов и учетных записей, где сервер проверяет вход пользователя. В некастодиальном кошельке главным секретом остается приватный ключ или seed-фраза; 2FA не компенсирует их раскрытие. Конкретные возможности защиты зависят от архитектуры кошелька.
Безопасно ли подключать аппаратный кошелек к DeFi-приложениям?
Аппаратный кошелек снижает риск кражи приватного ключа, но не делает смарт-контракт безопасным. Пользователь может собственноручно подписать вредоносную транзакцию или выдать приложению слишком широкое разрешение на расходование токенов. Для экспериментов с DeFi разумно использовать отдельный адрес с ограниченным балансом.